Un proveedor que cierra de un día para otro, un cliente grande que deja de pagar, un ordenador con todas las facturas que no vuelve a arrancar. Ninguna de esas cosas avisa. La gestión de riesgos en la empresa consiste precisamente en pensar en ellas antes de que pasen: saber qué puede salir mal, cuánto daño haría y qué vas a hacer al respecto, para que el susto sea un contratiempo y no el final del negocio.
En esta guía verás qué es exactamente, qué dice la norma ISO 31000, las fases del proceso y cómo montar un plan sencillo aunque tu empresa sea de cinco personas, con una plantilla de registro de riesgos que puedes copiar.
Tabla de contenido
- Qué es la gestión de riesgos en la empresa
- Tipos de riesgos que afectan a una empresa
- La norma ISO 31000: el marco de referencia
- Fases de la gestión de riesgos según la ISO 31000
- 1. Comunicación y consulta
- 2. Alcance, contexto y criterios
- 3. Evaluación del riesgo
- 4. Tratamiento del riesgo
- 5. Seguimiento y revisión
- 6. Registro e informe
- Cómo valorar un riesgo: la matriz de probabilidad e impacto
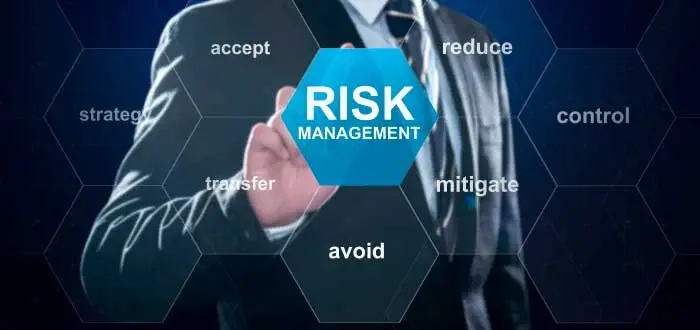
- Las cuatro respuestas ante un riesgo
- Cómo hacer un plan de gestión de riesgos paso a paso
- Ejemplo de registro de riesgos para una pyme
- Herramientas y metodologías útiles
- Obligaciones relacionadas en España
- Preguntas frecuentes
Qué es la gestión de riesgos en la empresa
La gestión de riesgos es el conjunto de actividades con las que una organización identifica, analiza, evalúa y trata los riesgos que pueden afectar a sus objetivos, y los vigila con el tiempo. No se trata de eliminar todo riesgo (eso es imposible y, además, sin riesgo no hay negocio), sino de decidir con conocimiento cuáles asumes y cuáles no.
La definición de riesgo que usa la ISO 31000 ayuda mucho a entenderlo: el riesgo es el efecto de la incertidumbre sobre los objetivos. Ese efecto puede ser negativo, pero también positivo. Por eso una buena gestión de riesgos no solo evita pérdidas: también te ayuda a ver oportunidades, como lanzarte a un mercado nuevo sabiendo exactamente qué puede fallar.
Una forma sencilla de verlo: es lo mismo que haces al planificar un viaje en coche. Miras el tiempo, revisas las ruedas, llevas el chaleco y el triángulo, y tienes el teléfono de la asistencia en carretera. No sabes si vas a pinchar, pero si pinchas, no te pilla sin plan.
Tipos de riesgos que afectan a una empresa
Antes de gestionar nada conviene tener un mapa de por dónde pueden llegar los problemas. Las clasificaciones varían según el autor, pero estas categorías cubren casi todo lo que le puede pasar a una pyme:
| Tipo de riesgo | Qué incluye | Ejemplo típico |
|---|---|---|
| Estratégico | Decisiones de negocio, competencia, cambios en la demanda | Un competidor baja precios un 20 % y te quita clientes |
| Operativo | Procesos internos, personas, proveedores, logística | El único proveedor de una materia prima deja de servir |
| Financiero | Liquidez, impagos, tipos de interés, tipo de cambio | Un cliente que supone el 40 % de la facturación paga a 120 días |
| Tecnológico y ciberseguridad | Caídas de sistemas, pérdida de datos, ataques | Un correo con un archivo malicioso cifra el servidor |
| Legal y de cumplimiento | Normativa fiscal, laboral, protección de datos, consumo | Una sanción por no atender bien los datos personales de los clientes |
| Reputacional | Imagen de marca, opiniones, redes sociales | Una reseña viral sobre un mal servicio |
| Externo o del entorno | Catástrofes, pandemias, crisis económicas, conflictos | Una inundación en el almacén |
También verás la distinción entre riesgo sistemático (afecta a todo el mercado, como una recesión, y no se puede eliminar diversificando) y riesgo no sistemático (propio de tu empresa o sector, y que sí puedes reducir con buenas decisiones). Si quieres profundizar en cómo valorar cada uno, tienes más detalle en nuestra guía de análisis de riesgo en la empresa.
La norma ISO 31000: el marco de referencia
La ISO 31000 es la norma internacional de referencia en gestión de riesgos. La versión vigente es la ISO 31000:2018, que sustituyó a la primera edición de 2009; en España está publicada por UNE como UNE-ISO 31000:2018. Sirve para cualquier organización, sea cual sea su tamaño o sector, y para cualquier tipo de riesgo.
Un detalle que mucha gente no sabe: la ISO 31000 no es certificable. Es una guía de directrices, no una norma de requisitos como la ISO 9001. Nadie te dará un sello por cumplirla, pero sus ideas están integradas en muchas normas que sí se certifican (como la propia ISO 9001, que pide pensar en los riesgos y oportunidades de los procesos). Puedes consultar su resumen oficial en la página de la ISO.
La norma se apoya en tres bloques:
- Principios: la gestión de riesgos debe ser integrada, estructurada y exhaustiva, adaptada a la organización, inclusiva, dinámica, basada en la mejor información disponible, tener en cuenta los factores humanos y culturales, y mejorar de forma continua.
- Marco de referencia: liderazgo y compromiso de la dirección, integración en la gestión diaria, diseño, implementación, valoración y mejora.
- Proceso: los pasos concretos para tratar los riesgos, que vemos a continuación.
Fases de la gestión de riesgos según la ISO 31000
El proceso que propone la norma es un ciclo, no una lista que se hace una vez y se guarda en un cajón. Estas son sus fases:
1. Comunicación y consulta
Atraviesa todo el proceso. Las personas que conocen los riesgos de verdad suelen ser las que trabajan en primera línea: el encargado del almacén sabe qué proveedor falla, y la persona de administración sabe qué cliente paga tarde. Si el plan lo escribe solo la gerencia, se quedará cojo.
2. Alcance, contexto y criterios
Define qué vas a analizar (toda la empresa, un proyecto, una sede), cuál es el contexto interno y externo, y con qué criterios decidirás si un riesgo es aceptable o no. Aquí entra el apetito de riesgo: cuánto riesgo está dispuesta a asumir la empresa para conseguir sus objetivos.
3. Evaluación del riesgo
Es el corazón del proceso y tiene tres partes:
- Identificación: listar qué puede pasar, por qué y con qué consecuencias. Herramientas como el análisis DAFO o una sesión de trabajo con el equipo funcionan bien.
- Análisis: estimar la probabilidad y el impacto de cada riesgo.
- Valoración: comparar el resultado con tus criterios y decidir qué riesgos hay que tratar primero.
4. Tratamiento del riesgo
Elegir y aplicar la respuesta adecuada para cada riesgo (más abajo tienes las cuatro opciones clásicas).
5. Seguimiento y revisión
Comprobar que las medidas funcionan y que no han aparecido riesgos nuevos. Los riesgos cambian: el que era menor hace un año puede ser hoy el más grave.
6. Registro e informe
Documentar lo que se ha decidido y comunicarlo. No hace falta un software caro: para una pyme, una hoja de cálculo bien llevada es suficiente.
Cómo valorar un riesgo: la matriz de probabilidad e impacto
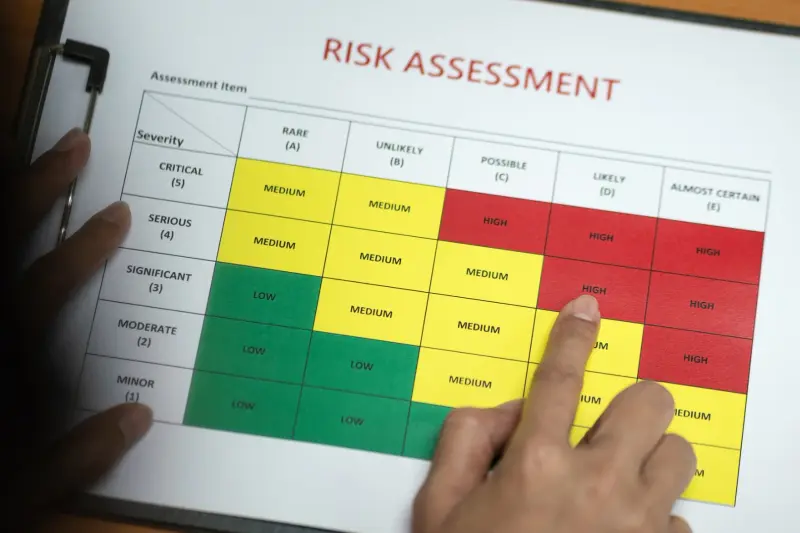
La herramienta más usada para priorizar es la matriz de probabilidad e impacto. Puntúas cada riesgo del 1 al 5 en probabilidad y del 1 al 5 en impacto, y multiplicas. El resultado te dice dónde poner primero el dinero y el tiempo.
| Puntuación (P × I) | Nivel | Qué hacer |
|---|---|---|
| 1 a 4 | Bajo | Aceptar y vigilar de vez en cuando |
| 5 a 9 | Medio | Medidas razonables y revisión periódica |
| 10 a 16 | Alto | Plan de acción con responsable y fecha |
| 20 a 25 | Crítico | Actuar ya; puede comprometer la continuidad |
Los cortes de la tabla son orientativos: cada empresa los ajusta a su apetito de riesgo. Lo importante es aplicar siempre la misma escala para poder comparar.
Las cuatro respuestas ante un riesgo
Una vez priorizado, cada riesgo tiene básicamente cuatro salidas posibles:
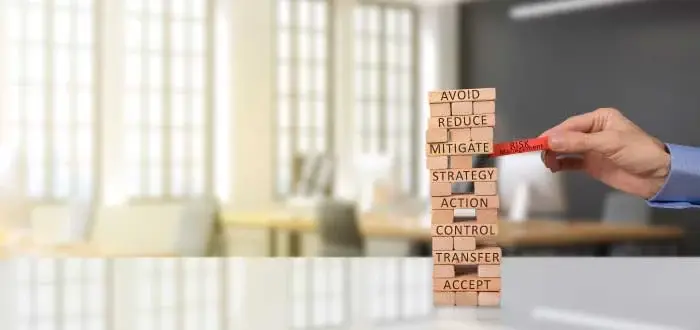
- Evitar: dejar de hacer la actividad que lo genera. Si vender a un país concreto te expone a impagos que no puedes reclamar, quizá lo mejor sea no vender allí.
- Reducir o mitigar: bajar la probabilidad o el impacto. Copias de seguridad diarias, un segundo proveedor homologado, formación al equipo contra el fraude por correo.
- Transferir o compartir: pasar parte del riesgo a otro, normalmente con un seguro (de daños, de responsabilidad civil, de crédito) o con cláusulas en los contratos.
- Aceptar: asumirlo de forma consciente porque tratarlo cuesta más que el daño posible. Aceptar no es ignorar: queda anotado y se vigila.
Cómo hacer un plan de gestión de riesgos paso a paso
¿Y si tienes una pyme y no un departamento de riesgos? Funciona igual, a menor escala. Este es un esquema que puedes completar en una o dos mañanas de trabajo:
- Fija el alcance: empieza por la empresa entera a grandes rasgos, o por el área que más te preocupa.
- Reúne al equipo una hora y pregunta: «¿qué es lo que más miedo nos daría que pasara mañana?». Anota todo, sin filtrar.
- Agrupa y depura: une los riesgos repetidos y descarta los que no tienen relación real con tu actividad.
- Puntúa probabilidad e impacto de cada uno con la matriz.
- Decide la respuesta para los riesgos medios, altos y críticos, con un responsable y una fecha.
- Prepara planes de contingencia para los críticos: qué se hace, quién lo hace y a quién se llama si ocurre.
- Revisa el registro al menos una vez al año y siempre que haya un cambio importante (nueva línea de negocio, nuevo local, nuevo proveedor clave).
Ejemplo de registro de riesgos para una pyme
Imagina una tienda online de productos de cosmética con seis empleados. Su registro podría empezar así:
| Riesgo | P | I | Nivel | Respuesta | Responsable |
|---|---|---|---|---|---|
| Caída de la tienda online en campaña de Navidad | 3 | 5 | 15 (alto) | Reducir: alojamiento con soporte 24 h y pruebas de carga en noviembre | Responsable web |
| Ataque de ransomware | 3 | 5 | 15 (alto) | Reducir: copias diarias fuera de la oficina y formación; transferir: ciberseguro | Gerencia |
| Rotura de stock del producto estrella | 4 | 3 | 12 (alto) | Reducir: segundo proveedor y stock de seguridad | Compras |
| Reseñas negativas por retrasos en envíos | 3 | 3 | 9 (medio) | Reducir: aviso proactivo al cliente y dos empresas de transporte | Atención al cliente |
| Subida del alquiler del almacén | 2 | 2 | 4 (bajo) | Aceptar y vigilar | Gerencia |
No hace falta más para empezar. Lo que marca la diferencia es mantenerlo vivo y revisarlo, no la sofisticación del formato.
Herramientas y metodologías útiles
Además de la matriz, hay técnicas que encajan en distintas fases del proceso:
- Análisis DAFO: para identificar amenazas externas y debilidades internas en la fase de contexto.
- AMFE (análisis modal de fallos y efectos): muy usado en industria para anticipar fallos de productos y procesos. Lo explicamos en la guía sobre la matriz AMFE.
- Diagrama de Ishikawa (causa y efecto): para encontrar la raíz de un problema que ya ha ocurrido y que no se repita.
- Método Bowtie: dibuja en un solo esquema las causas de un riesgo, sus consecuencias y las barreras para cada lado. Tienes una explicación completa de la metodología Bowtie.
- Software: cuando el registro crece, compensa una herramienta específica. Repasamos varias en este artículo de herramientas para la gestión de riesgos.
Obligaciones relacionadas en España
En España no existe una ley que obligue a todas las empresas a seguir la ISO 31000, pero hay varias normas que, en la práctica, exigen gestionar riesgos concretos:
- Prevención de riesgos laborales: la Ley 31/1995 obliga a toda empresa con trabajadores a evaluar los riesgos de los puestos y planificar la prevención. Lo contamos en detalle en la prevención de riesgos laborales en la empresa.
- Protección de datos: el RGPD pide analizar los riesgos de los tratamientos de datos personales y aplicar medidas proporcionadas.
- Compliance penal: el artículo 31 bis del Código Penal permite a la persona jurídica atenuar o evitar su responsabilidad si tenía un modelo de prevención de delitos eficaz, que parte de un mapa de riesgos penales.
Si ya cumples con estas obligaciones, tienes medio camino hecho: muchas de esas evaluaciones se pueden integrar en un único registro de riesgos de la empresa.
Para valorar y ordenar los riesgos que identifiques, la herramienta más práctica es la matriz de riesgos: aquí explicamos cómo hacerla paso a paso, con un ejemplo completo.
Preguntas frecuentes
¿Qué diferencia hay entre gestión de riesgos y análisis de riesgos?
El análisis es solo una parte: estimar la probabilidad y el impacto de cada riesgo. La gestión abarca todo el ciclo, desde fijar el contexto hasta tratar los riesgos y revisarlos con el tiempo.
¿Qué diferencia hay entre la ISO 31000 y COSO ERM?
Las dos son marcos de gestión de riesgos. La ISO 31000 es más general y sirve para cualquier organización; COSO ERM nace del mundo de la auditoría y el control interno y se usa mucho en grandes empresas y cotizadas. No son incompatibles.
¿Cada cuánto hay que revisar el plan de riesgos?
Como mínimo una vez al año, y además cada vez que cambie algo importante: un proyecto nuevo, una expansión, un cambio legal o un incidente que no estaba previsto.