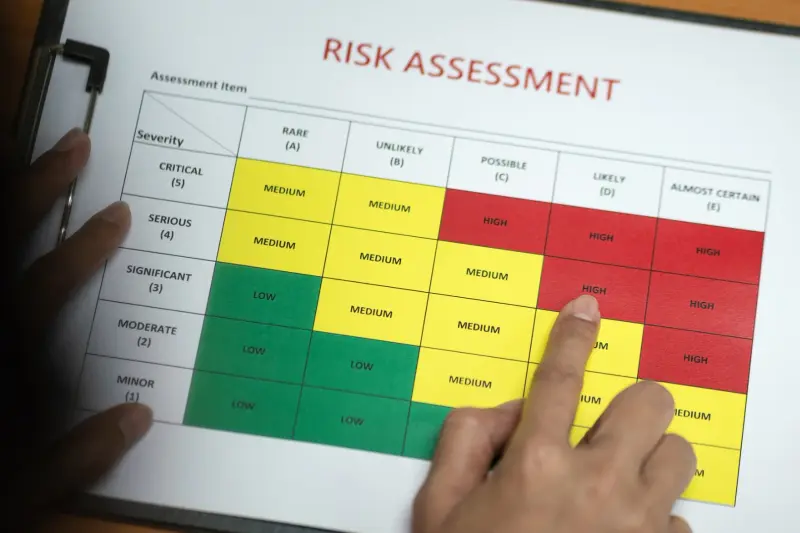
Una matriz de riesgos es una tabla que cruza dos preguntas sencillas sobre cada amenaza que afecta a un proyecto o a una empresa: ¿qué probabilidad hay de que pase? y, si pasa, ¿cuánto daño hace? El resultado es un mapa de colores en el que, de un vistazo, se ve qué riesgos hay que atacar ya y cuáles se pueden vigilar con calma.
Se usa en gestión de proyectos, en finanzas, en ciberseguridad y, muy a menudo en España, en prevención de riesgos laborales. La lógica es la misma en todos los casos. Aquí verás qué es, qué tipos hay, cómo hacer una matriz de riesgos paso a paso y un ejemplo completo con números.
Tabla de contenido
- Qué es una matriz de riesgos
- Para qué sirve
- Elementos de una matriz de riesgos
- Tipos de matriz de riesgos: 3x3, 4x4 y 5x5
- Cómo hacer una matriz de riesgos paso a paso
- 1. Define el alcance
- 2. Identifica los riesgos con el equipo
- 3. Fija las escalas de probabilidad e impacto
- 4. Valora cada riesgo y calcula su nivel
- 5. Coloca los riesgos en la cuadrícula
- 6. Decide qué hacer con cada riesgo
- 7. Revisa y actualiza
- Matriz de riesgos laborales: cómo se rellena en España
- Matriz de riesgos: ejemplo de una empresa con teletrabajo
- Ventajas y limitaciones
- Preguntas frecuentes
Qué es una matriz de riesgos
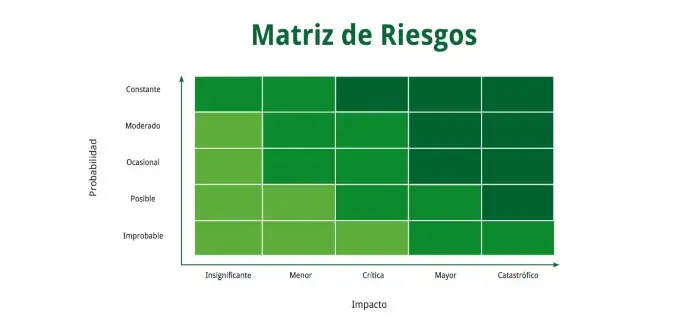
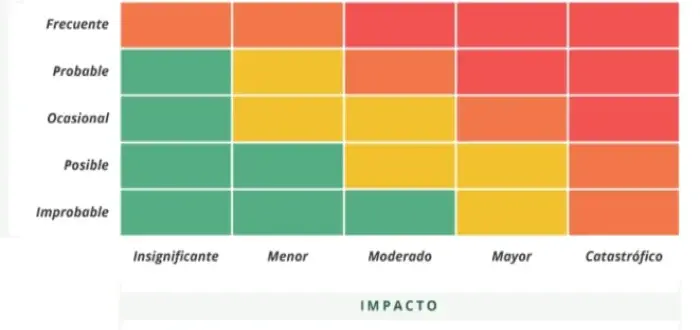
También se llama matriz de probabilidad e impacto o mapa de calor de riesgos. Es una cuadrícula con la probabilidad en un eje y el impacto (o gravedad) en el otro. Cada riesgo se coloca en la casilla que le corresponde y esa casilla tiene un nivel y un color: verde, amarillo, naranja o rojo.
Su gracia está en la sencillez. Una empresa puede tener cuarenta riesgos identificados y no puede atenderlos todos a la vez. La matriz obliga a valorarlos con el mismo criterio y a ordenar prioridades, algo que con una lista sin más acaba decidiendo quien más alto habla en la reunión.
Para qué sirve
- Priorizar: saber qué riesgos requieren acción inmediata y cuáles se aceptan.
- Repartir recursos (tiempo, dinero, personas) donde más protegen.
- Comunicar: un mapa con colores lo entiende cualquier directivo, cliente o empleado sin formación técnica.
- Comparar proyectos, áreas o procesos con una misma vara de medir.
- Hacer seguimiento: si se repite cada cierto tiempo, se ve si las medidas aplicadas mueven los riesgos hacia el verde.
La matriz es una pieza de un proceso más amplio de gestión de riesgos en la empresa, que incluye identificar, analizar, tratar y revisar. Marcos como la norma ISO 31000 o el modelo COSO la usan como herramienta habitual de valoración.
Elementos de una matriz de riesgos
Toda matriz, sea de un proyecto informático o de un taller, tiene estos componentes:
- Lista de riesgos identificados, cada uno descrito con claridad: no «problemas con proveedores», sino «retraso de más de dos semanas del proveedor principal».
- Escala de probabilidad, con lo que significa cada nivel en tu caso (por ejemplo, «probable: ha pasado al menos una vez en el último año»).
- Escala de impacto, también definida: en euros, en días de retraso, en daño a personas o en reputación.
- Nivel de riesgo, que resulta de combinar ambas, normalmente multiplicando.
- Código de colores y qué acción exige cada nivel.
- Controles existentes y riesgo residual: el riesgo inherente es el que hay sin hacer nada; el residual, el que queda después de aplicar las medidas.
- Responsable y plazo para cada acción.
Tipos de matriz de riesgos: 3x3, 4x4 y 5x5
El tamaño depende de cuánto detalle necesitas. Más casillas dan más precisión, pero también más discusiones sobre si algo es un 3 o un 4.
| Tipo | Niveles | Cuándo usarla |
|---|---|---|
| 3x3 | Bajo, medio, alto en cada eje | Proyectos pequeños, pymes que empiezan, evaluaciones rápidas. Es la base del método general de evaluación de riesgos laborales del INSST. |
| 4x4 | Cuatro niveles por eje | Cuando se quiere evitar la casilla central «cómoda» y obligar a decidir. |
| 5x5 | De muy improbable a casi seguro y de insignificante a catastrófico | La más extendida en proyectos y empresas medianas o grandes. Puntuación de 1 a 25. |
Cómo hacer una matriz de riesgos paso a paso
1. Define el alcance
Decide qué vas a analizar: un proyecto concreto, un departamento, un proceso o toda la empresa. Mezclarlo todo produce una matriz enorme que nadie consulta.
2. Identifica los riesgos con el equipo
Reúne a quien conoce el trabajo de verdad, no solo a la dirección. Revisa incidentes pasados, haz una lluvia de ideas y recorre el proceso de principio a fin. Herramientas como el análisis DAFO ayudan a detectar amenazas externas, y la matriz AMFE sirve para bajar al detalle de los fallos de un producto o proceso.
3. Fija las escalas de probabilidad e impacto
Este paso es el que más se salta y el que más importa. Si cada persona entiende «impacto alto» a su manera, la matriz no vale nada. Un ejemplo de escala 5x5:
| Valor | Probabilidad | Impacto |
|---|---|---|
| 1 | Muy improbable: casi nunca ha pasado | Insignificante: se resuelve en el día, sin coste relevante |
| 2 | Improbable: podría pasar alguna vez en varios años | Menor: pequeño retraso o coste asumible |
| 3 | Posible: pasa de vez en cuando | Moderado: afecta a plazos o presupuesto de forma notable |
| 4 | Probable: ha pasado en el último año | Grave: pérdida importante, cliente afectado o lesión con baja |
| 5 | Casi seguro: pasa con frecuencia | Catastrófico: pone en riesgo el proyecto, la empresa o la vida de alguien |
4. Valora cada riesgo y calcula su nivel
Multiplica probabilidad por impacto. En una 5x5 el resultado va de 1 a 25 y se suele agrupar así (cada organización ajusta los cortes):
- 1 a 4, bajo (verde): se acepta y se vigila.
- 5 a 9, medio (amarillo): medidas razonables cuando se pueda.
- 10 a 16, alto (naranja): plan de acción con responsable y fecha.
- 20 a 25, crítico (rojo): actuar ya; si es posible, no seguir hasta reducirlo.
5. Coloca los riesgos en la cuadrícula
Pinta la matriz y sitúa cada riesgo en su casilla. Se puede hacer en una hoja de Excel con formato condicional, en una pizarra o con cualquiera de estas herramientas para la gestión de riesgos.
6. Decide qué hacer con cada riesgo
Hay cuatro respuestas clásicas: evitar (no hacer la actividad), reducir (medidas que bajan la probabilidad o el impacto), transferir (un seguro o un contrato que traslade el coste) y aceptar (cuando el riesgo es bajo o la medida cuesta más que el daño). Asigna a cada acción un responsable y una fecha.
7. Revisa y actualiza
Los riesgos cambian. Revisa la matriz al menos una vez al año, al empezar cada fase de un proyecto y siempre que pase algo relevante: un incidente, un cliente nuevo grande, un cambio de proveedor. Vuelve a valorar los riesgos ya tratados para ver el riesgo residual.
Matriz de riesgos laborales: cómo se rellena en España
En prevención de riesgos laborales, la Ley 31/1995 obliga a evaluar los riesgos de cada puesto. El método general más usado es el del Instituto Nacional de Seguridad y Salud en el Trabajo (INSST), una matriz 3x3 que cruza la probabilidad (baja, media, alta) con las consecuencias (ligeramente dañino, dañino, extremadamente dañino):
| Probabilidad | Ligeramente dañino | Dañino | Extremadamente dañino |
|---|---|---|---|
| Baja | Trivial | Tolerable | Moderado |
| Media | Tolerable | Moderado | Importante |
| Alta | Moderado | Importante | Intolerable |
Según el nivel, la acción cambia: un riesgo trivial no requiere medidas; uno tolerable no necesita controles nuevos, aunque sí vigilar que los actuales funcionen; uno moderado exige reducirlo en un plazo definido; uno importante impide empezar el trabajo hasta reducirlo y, si ya se está haciendo, obliga a actuar con urgencia; y uno intolerable obliga a no empezar o a parar hasta que se corrija.
Las plantillas habituales se rellenan de izquierda a derecha con estas columnas:
- Puesto o actividad, indicando si es rutinaria o esporádica.
- Peligro (la fuente del daño: una escalera, una pantalla, un producto químico) y riesgo (lo que puede pasar: caída, fatiga visual, quemadura).
- Medidas existentes.
- Probabilidad, consecuencias y nivel de riesgo.
- Medidas propuestas, siguiendo el orden de prioridad: eliminar el peligro en el origen, luego protecciones colectivas y, por último, equipos de protección individual.
- Responsable y fecha de cada medida.
Hay métodos más finos para casos concretos, como la NTP 330 del INSST, que puntúa niveles de deficiencia, exposición y consecuencias. Para una pyme de oficina, la matriz 3x3 suele bastar como punto de partida, aunque la evaluación formal debe hacerla un técnico de prevención o el servicio de prevención contratado.
Matriz de riesgos: ejemplo de una empresa con teletrabajo
Veamos un caso completo. Una empresa de servicios con veinte personas que trabajan en remoto la mayor parte de la semana quiere evaluar sus riesgos con una matriz 5x5. Tras una reunión con el equipo, identifica estos:
| Riesgo | Probabilidad | Impacto | Nivel | Medida |
|---|---|---|---|---|
| Problemas musculares por mala ergonomía (silla, mesa, portátil sin soporte) | 4 | 3 | 12, alto | Revisión del puesto en casa, ayuda para silla y soporte de portátil |
| Fatiga visual por horas de pantalla | 4 | 2 | 8, medio | Pausas programadas, buena iluminación y revisión de la vista |
| Ataque de phishing que roba credenciales | 3 | 5 | 15, alto | Verificación en dos pasos y formación anual |
| Aislamiento y desconexión del equipo | 3 | 3 | 9, medio | Reunión semanal y un día presencial al mes |
| Exceso de carga o funciones mal definidas | 3 | 3 | 9, medio | Reparto de tareas por escrito y control de horas |
| Caída del proveedor de internet de un empleado | 3 | 2 | 6, medio | Datos móviles de respaldo |
| Pérdida o robo de un portátil con datos de clientes | 2 | 4 | 8, medio | Disco cifrado y borrado remoto |
¿Qué sale de aquí? Que lo urgente no es lo que más se comenta en la oficina. El phishing y la ergonomía son los dos riesgos altos, y ambos tienen soluciones baratas. La caída de internet, que es lo que más molesta en el día a día, queda en un nivel medio.
Seis meses después, con la verificación en dos pasos implantada, la probabilidad de que un robo de credenciales llegue a mayores baja de 3 a 1 y el riesgo residual pasa de 15 a 5. Ese es el uso real de la matriz: no hacerla una vez, sino ver cómo se mueven los riesgos.
Ventajas y limitaciones
La matriz es rápida, visual y fácil de explicar. Pero conviene conocer sus límites:
- Es subjetiva. Dos personas pueden valorar el mismo riesgo de forma distinta. Por eso hay que definir bien las escalas y valorar en grupo.
- Empata riesgos distintos. Un 4x3 y un 3x4 dan 12, pero no es lo mismo algo frecuente y moderado que algo raro y grave. Los riesgos de impacto catastrófico merecen atención aunque su puntuación sea media.
- No dice cuándo. No refleja si el riesgo puede ocurrir mañana o dentro de tres años.
- Simplifica. Riesgos encadenados (un fallo que provoca otro) no se ven bien en una cuadrícula.
Para decisiones de mucho dinero conviene completarla con un análisis de riesgo más detallado, con datos y escenarios.
Preguntas frecuentes
¿Qué diferencia hay entre matriz de riesgos y mapa de riesgos?
En la práctica se usan casi como sinónimos. La matriz suele ser la tabla con todos los datos de cada riesgo (descripción, valoración, medidas) y el mapa, la representación gráfica en la cuadrícula de colores.
¿Cómo se calcula el nivel de riesgo?
Lo más habitual es multiplicar el valor de probabilidad por el de impacto. En una matriz 5x5, un riesgo con probabilidad 3 e impacto 4 tiene un nivel de 12. En el método del INSST no se multiplica: se lee directamente el nivel en la tabla.
¿Se puede hacer una matriz de riesgos en Excel?
Sí, y es lo más común en pymes. Basta una tabla con los riesgos y sus valoraciones, una columna con la fórmula de multiplicación y formato condicional para colorear los niveles.